¿Qué es un DPO externo y cuándo lo necesita tu empresa?
Un DPO externo puede ayudar a una pyme a gestionar sus obligaciones de protección de datos con criterio especializado e independencia. Sin embargo, contratarlo no es obligatorio para todas las empresas ni traslada al profesional la responsabilidad legal que corresponde a la organización.
El Reglamento General de Protección de Datos (RGPD) y la LOPDGDD establecen cuándo debe designarse un Delegado de Protección de Datos (DPD, también llamado DPO), cuáles son sus funciones y qué garantías necesita para actuar. La decisión empieza por analizar las actividades y los tratamientos reales de la empresa, no solo su tamaño.
Qué es un DPO externo y cuál es su función
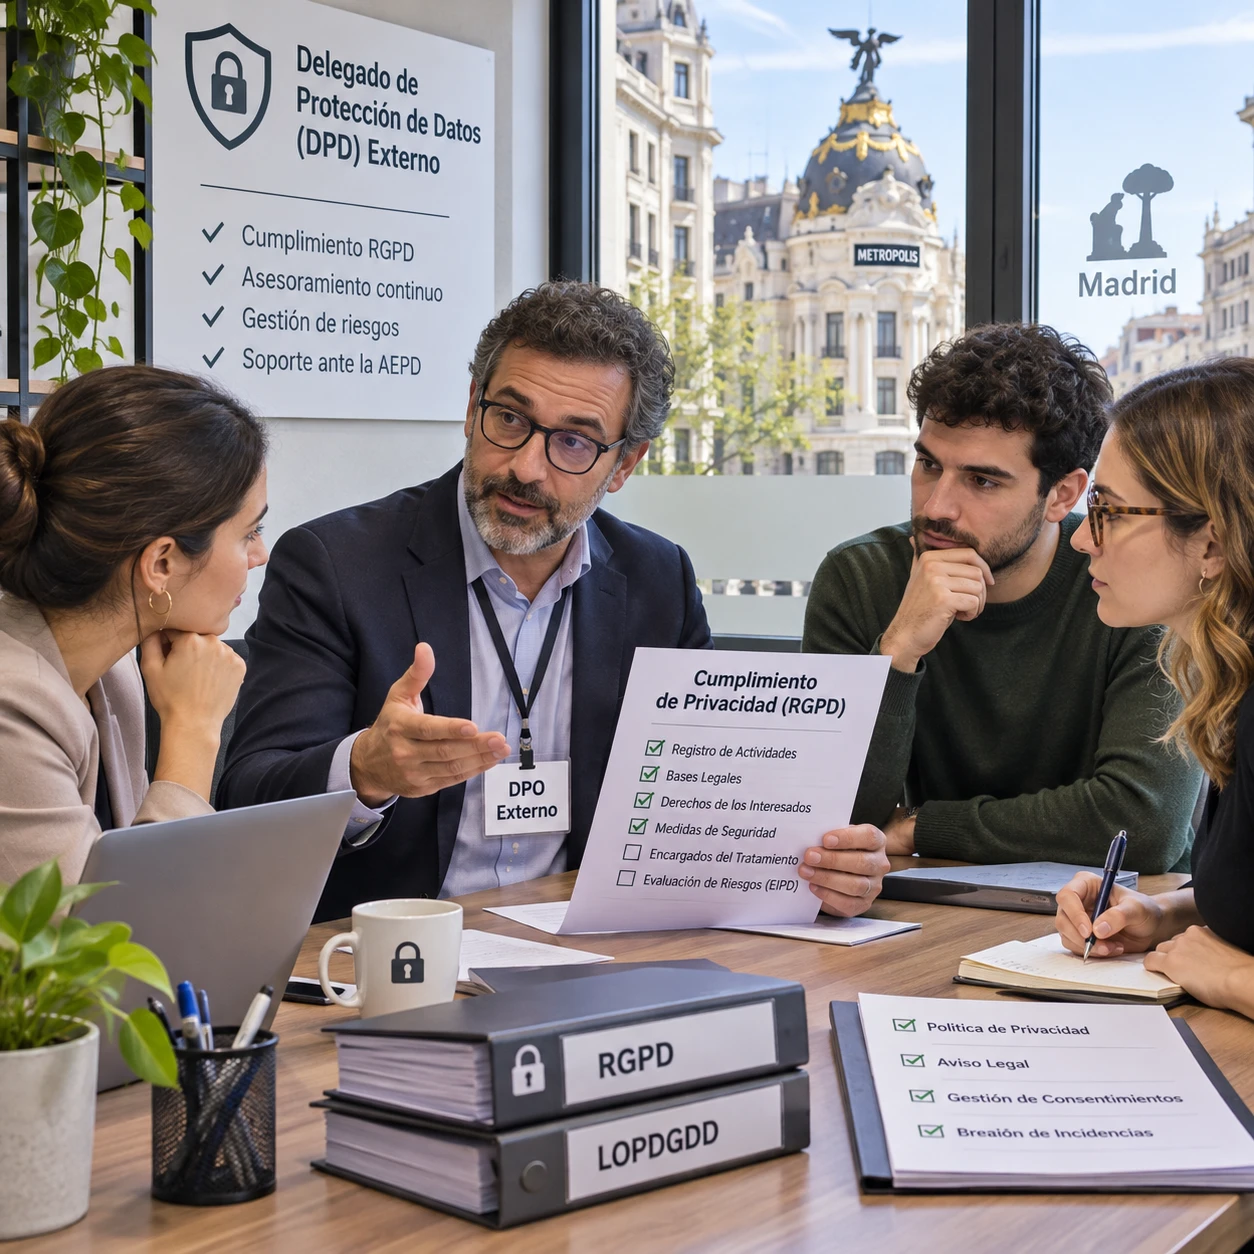
Un DPO externo es un profesional o servicio especializado que ejerce las funciones de Delegado de Protección de Datos mediante un contrato de servicios. Asesora y supervisa el cumplimiento, pero las decisiones sobre los tratamientos siguen en manos de la empresa.
El DPO informa al responsable del tratamiento y, cuando corresponda, al encargado del tratamiento sobre sus obligaciones; ayuda a promover la formación del personal y supervisa políticas, procedimientos y evaluaciones de impacto (EIPD). También coopera con la Agencia Española de Protección de Datos (AEPD) y sirve de punto de contacto para la autoridad y las personas interesadas.
En una incidencia, por ejemplo, puede orientar sobre la evaluación de una brecha de seguridad, las medidas de respuesta y la conveniencia de notificarla a la AEPD. No sustituye al equipo técnico, no dirige necesariamente la respuesta y no decide por la empresa si se comunica una brecha: asesora para que quien tiene esa responsabilidad tome una decisión informada.
Cuándo es obligatorio designar un DPO
El RGPD exige designar un DPO en tres supuestos principales: autoridades u organismos públicos, observación habitual y sistemática de personas a gran escala como actividad principal, o tratamiento a gran escala de categorías especiales de datos o datos relativos a condenas e infracciones penales.
La obligación depende de la naturaleza, el alcance, el contexto y los fines del tratamiento. El tamaño de la empresa, por sí solo, no determina la respuesta. Una pyme puede estar obligada si su actividad encaja en alguno de los supuestos, mientras que otra organización mayor podría no estarlo por esa regla general; la legislación sectorial también puede establecer obligaciones adicionales.
- Observación sistemática a gran escala: puede ser relevante para ciertos servicios digitales que rastrean de forma continua el comportamiento de muchas personas.
- Datos sensibles a gran escala: puede afectar a organizaciones que tratan datos de salud u otras categorías especiales como parte central de su actividad.
- Sector público: las autoridades y organismos públicos deben designar un DPO, con las excepciones previstas para los tribunales en el ejercicio de su función judicial.
La escala no se valora con un único número. Conviene revisar cuántas personas se ven afectadas, cuánto duran los tratamientos, qué variedad de datos se recoge y qué alcance geográfico tienen. Si hay dudas, documentar el análisis permite explicar por qué la empresa considera que debe nombrar un DPO o que no está obligada.
Qué empresas pueden beneficiarse aunque no estén obligadas
Una empresa puede beneficiarse de un DPO externo aunque el RGPD no le obligue a nombrarlo, especialmente si maneja datos delicados, usa tecnología compleja o carece de personal especializado. El valor está en contar con asesoramiento continuo y una vía clara para resolver cuestiones de privacidad.
Una clínica pequeña, por ejemplo, puede necesitar apoyo para revisar accesos a historiales, contratos con proveedores de software y procedimientos ante incidentes. Una empresa de comercio electrónico quizá necesite analizar cookies, publicidad segmentada, transferencias internacionales o la gestión de solicitudes de supresión en distintas bases de datos.
También puede ser útil cuando la organización realiza evaluaciones de impacto, adopta herramientas de inteligencia artificial o gestiona datos de empleados y candidatos. En estos casos, el DPO aporta una revisión especializada y ayuda a integrar la protección de datos en decisiones cotidianas. El servicio, aun así, no reemplaza la formación, los controles técnicos ni el trabajo de los responsables internos.
DPO interno vs. externo: diferencias y criterios de elección
Un DPO interno forma parte de la organización; uno externo presta el servicio desde fuera mediante un contrato. La elección depende de la complejidad de los tratamientos, los recursos disponibles y la posibilidad de preservar la independencia en cada modelo.
- Disponibilidad y continuidad: el personal interno conoce la operativa diaria; un proveedor externo puede aportar cobertura planificada y experiencia de distintos sectores. En ambos casos debe acordarse quién atiende consultas e incidentes y en qué plazos.
- Conocimientos: una persona interna puede acumular conocimiento profundo del negocio. Un equipo externo puede ofrecer perfiles jurídicos y técnicos, aunque necesitará tiempo y acceso a información para entender los procesos.
- Independencia: el DPO debe poder desempeñar sus funciones sin instrucciones sobre el resultado de sus análisis. Esto exige prevenir conflictos de intereses tanto en una contratación externa como en una asignación interna.
- Coste: externalizar puede evitar crear un puesto a jornada completa, pero la tarifa depende del alcance, la disponibilidad y la complejidad. Un servicio limitado también puede quedarse corto ante necesidades frecuentes.
No existe una opción universalmente mejor. Una empresa con tratamientos extensos y equipos internos maduros quizá prefiera un DPO propio; una pyme con necesidades especializadas pero variables puede valorar un servicio externo. En ambos modelos, compruebe que la persona designada tiene conocimientos adecuados y participa a tiempo en las cuestiones relevantes.
Responsabilidades, independencia y límites del DPO
El DPO debe actuar con independencia, guardar confidencialidad y evitar conflictos de intereses. La empresa conserva la responsabilidad de cumplir el RGPD y la LOPDGDD, incluso cuando externaliza la función.
El DPO asesora, supervisa y coopera con la autoridad, pero no decide los fines y medios del tratamiento. Si quien ejerce el cargo también toma decisiones que debería supervisar, puede surgir un conflicto de intereses. Por eso conviene analizar con cuidado funciones como dirección de sistemas, seguridad o gestión de recursos humanos: la compatibilidad depende de las responsabilidades concretas, no solo del nombre del puesto.
La empresa debe facilitar recursos, acceso a la información y participación temprana en asuntos de protección de datos. No puede penalizar al DPO por realizar sus funciones, aunque sí puede esperar que trabaje dentro del alcance acordado y comunique riesgos con claridad. Su nombramiento tampoco garantiza por sí mismo que cada tratamiento sea conforme.
Cómo elegir y formalizar un servicio de DPO externo
Para contratar un DPO externo, verifique sus conocimientos, independencia, alcance de servicio y capacidad de respuesta ante consultas e incidentes. Formalice el nombramiento y comuníquelo a la AEPD cuando corresponda según el procedimiento aplicable.
Antes de firmar, pida una propuesta que detalle cómo se prestará el servicio, quién será el contacto designado y qué actividades cubre. En una consultoría de DPO externo y derecho tecnológico con sede en Madrid, por ejemplo, interesa concretar si el servicio incluye apoyo en EIPD, revisión de contratos con encargados del tratamiento, atención de derechos y asesoramiento ante brechas. No dé por incluidos estos trabajos si el contrato no los especifica.
Revise también la experiencia sectorial, la gestión de sustituciones, la disponibilidad para reuniones y los límites del servicio. La ubicación en Madrid puede facilitar reuniones presenciales y coordinación local, pero no sustituye la competencia ni una comunicación eficaz. Consulte la información oficial sobre las funciones del DPO en la AEPD y contraste los requisitos aplicables a su organización.
Cuando se designe un DPO, la organización debe comunicar sus datos de contacto a la autoridad de control competente y mantenerlos actualizados. Compruebe el canal y el procedimiento vigente de la AEPD; la obligación de comunicar el nombramiento no significa que todas las empresas deban designar uno.
Preguntas frecuentes sobre el DPO externo
¿Puede una pyme nombrar un DPO externo?
Sí. El RGPD permite que las funciones del DPO se ejerzan mediante un contrato de servicios. La pyme debe comprobar que la persona designada tiene conocimientos adecuados, independencia y acceso a los recursos necesarios.
¿El DPO externo asume la responsabilidad legal de la empresa?
No. El DPO asesora y supervisa, pero la organización sigue siendo responsable de las decisiones y del cumplimiento de la normativa de protección de datos.
¿Puede el DPO ser también responsable de seguridad?
Depende de las funciones concretas. Puede existir conflicto si el responsable de seguridad determina fines o medios de los tratamientos que el DPO tendría que supervisar. La empresa debe evaluar y documentar la compatibilidad antes de asignar ambos cargos a la misma persona.
¿Cuándo debe comunicarse el nombramiento a la AEPD?
Cuando se designa un DPO, sus datos de contacto deben comunicarse a la autoridad de control competente y mantenerse actualizados. La comunicación se realiza mediante los canales previstos por la autoridad; no debe confundirse con una obligación universal de nombrar DPO.